Phishing kryptowaluty – jak się chronić przed oszustwami
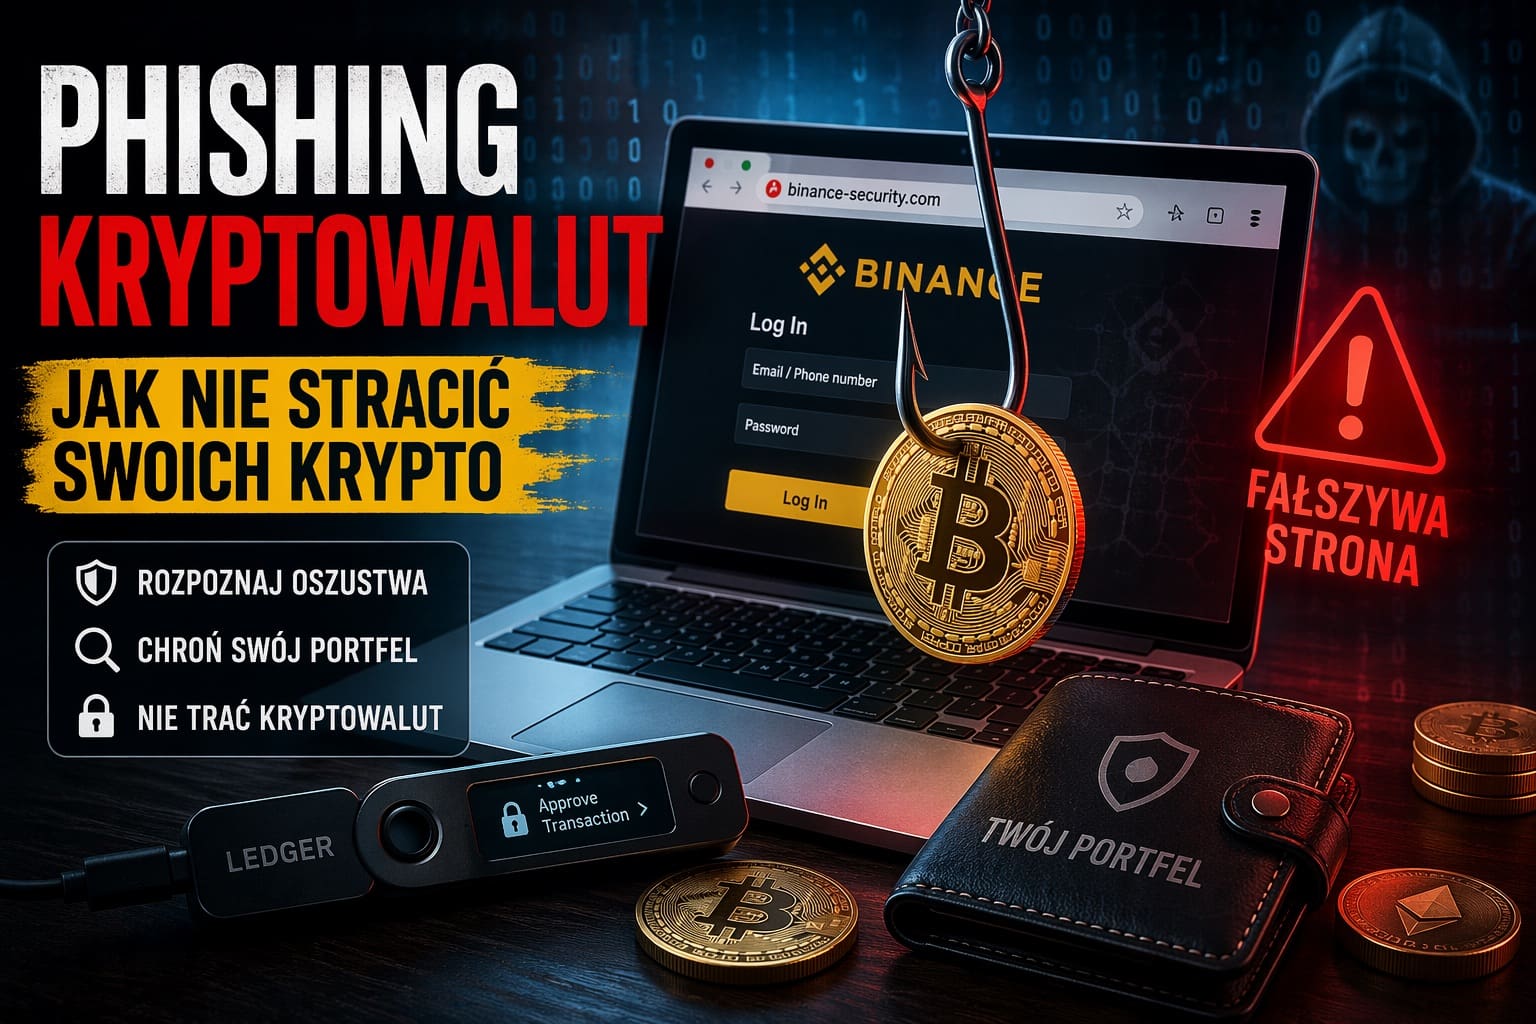
Rynek kryptowalut daje ogromne możliwości, ale jednocześnie przyciąga wielu oszustów. Jedną z najczęstszych metod kradzieży kryptowalut jest phishing, czyli próba wyłudzenia danych logowania, seed phrase lub podpisania złośliwej transakcji.
W przeciwieństwie do tradycyjnych banków, w świecie kryptowalut transakcje są nieodwracalne. Jeśli ktoś przejmie dostęp do Twojego portfela, odzyskanie środków jest w praktyce niemożliwe.
Dlatego warto wiedzieć, jak działa phishing w kryptowalutach i jak się przed nim chronić.
Artykuł może zawierać link partnerski prowadzący do strony promocji. Jeśli skorzystasz z oferty przez taki link, mogę otrzymać wynagrodzenie od partnera. Nie wpływa to na warunki promocji ani wysokość premii dla użytkownika.
Bonus w aplikacji ZEN dla społeczności HajsoHolicy
Dzięki współpracy HajsoHolicy x ZEN możesz aktywować dodatkowy bonus w aplikacji ZEN. Podczas rejestracji wpisz kod KBZEN.
- wymiany walut w aplikacji
- cashback za zakupy
- rozszerzona gwarancja na sprzęt RTV i AGD
- wygodne płatności i zarządzanie finansami
Czym jest phishing w kryptowalutach
Phishing to metoda oszustwa polegająca na podszywaniu się pod zaufane strony lub firmy w celu wyłudzenia danych użytkownika.
Najczęściej celem ataku jest:
• seed phrase
• klucz prywatny
• dane logowania do giełdy
• podpisanie złośliwej transakcji
Oszust może stworzyć fałszywą stronę giełdy, portfela kryptowalut lub projektu DeFi i nakłonić użytkownika do podania danych.
Najczęstsze metody phishingu w kryptowalutach
Fałszywe strony giełd i portfeli
Jedną z najpopularniejszych metod jest tworzenie stron internetowych wyglądających identycznie jak oryginalne strony giełd lub portfeli.
Użytkownik wpisuje na takiej stronie:
• login
• hasło
• seed phrase
a dane trafiają bezpośrednio do oszusta.
Fałszywe airdropy i nagrody
Oszustwa często pojawiają się również w formie rzekomych airdropów.
Schemat jest zazwyczaj prosty:
• pojawia się informacja o darmowych tokenach
• użytkownik musi podłączyć portfel
• podpisuje transakcję
W rzeczywistości podpisywana jest złośliwa transakcja, która pozwala oszustowi przejąć środki z portfela.
Fałszywe wiadomości na Telegramie i Discordzie
Bardzo popularną metodą phishingu jest podszywanie się pod support projektu.
Oszust może napisać wiadomość typu:
„Twoje konto ma problem, musisz zweryfikować portfel”.
Następnie wysyła link do strony phishingowej.
Fałszywe reklamy w Google
Czasami phishing pojawia się nawet w wynikach wyszukiwania.
Oszust wykupuje reklamę w Google prowadzącą do strony wyglądającej jak oficjalna strona portfela lub giełdy.
Użytkownik klika reklamę i trafia na fałszywą stronę.
Jak rozpoznać phishing kryptowalut
Istnieje kilka sygnałów ostrzegawczych, które mogą wskazywać na próbę oszustwa.
Najczęstsze oznaki phishingu:
• dziwny adres strony internetowej
• presja czasu („działaj natychmiast”)
• obietnica darmowych pieniędzy
• prośba o podanie seed phrase
• wiadomości prywatne od „supportu”
Warto pamiętać o jednej bardzo ważnej zasadzie:
Nikt nigdy nie powinien prosić o Twoją seed phrase.
Jak chronić się przed phishingiem
Aby zmniejszyć ryzyko kradzieży kryptowalut, warto stosować kilka podstawowych zasad bezpieczeństwa.
Korzystaj z portfela sprzętowego
Portfel sprzętowy przechowuje klucze prywatne offline.
Dzięki temu nawet jeśli komputer jest zainfekowany, środki są znacznie lepiej chronione.
Sprawdzaj adres strony internetowej
Zawsze sprawdzaj dokładnie adres strony, na której się logujesz.
Najlepiej zapisać oficjalne strony w zakładkach przeglądarki i korzystać tylko z nich.
Nigdy nie podawaj seed phrase
Seed phrase daje pełny dostęp do portfela kryptowalut.
Jeśli ktoś ją pozna, może przejąć wszystkie środki.
Dlatego seed phrase powinna być:
• zapisana offline
• przechowywana w bezpiecznym miejscu
• nigdy nikomu nie udostępniana
Uważaj na podpisywanie transakcji
W świecie Web3 wiele ataków polega na podpisaniu złośliwego kontraktu.
Zanim podpiszesz transakcję:
• sprawdź projekt
• sprawdź adres kontraktu
• upewnij się, że rozumiesz co podpisujesz
⚠️ 5 czerwonych flag phishingu kryptowalut
Jeśli zauważysz którąkolwiek z poniższych rzeczy, istnieje duże ryzyko że masz do czynienia z próbą phishingu.
- Strona prosi o seed phrase – żaden prawdziwy portfel ani giełda nigdy o nią nie prosi.
- Dziwny adres strony – domena wygląda podobnie do oryginalnej, ale zawiera dodatkowe słowa lub znaki.
- Presja czasu – komunikaty typu „odbierz nagrodę w 10 minut” lub „Twoje konto zostanie zablokowane”.
- Nieznany link z Telegrama lub Discorda – oszuści często podszywają się pod support projektu.
- Prośba o podpisanie transakcji – wiele phishingów polega na podpisaniu złośliwego smart kontraktu.
Jeśli coś wygląda podejrzanie, najlepiej zamknąć stronę i sprawdzić oficjalny adres projektu w mediach społecznościowych lub na CoinGecko.
📩 Zapisz się do newslettera
Najważniejsze informacje o kryptowalutach, airdropach, promocjach i narzędziach w jednym miejscu.
Zapisz się →Dlaczego portfel sprzętowy chroni przed phishingiem
Portfele sprzętowe znacznie zwiększają poziom bezpieczeństwa.
Najważniejsze zalety:
• klucze prywatne pozostają offline
• transakcje są podpisywane na urządzeniu
• trudniej przejąć dostęp do portfela
Dlatego wielu inwestorów przechowuje większość kryptowalut w cold wallet, a z hot wallet korzysta tylko do codziennych transakcji.
Co zrobić jeśli padniesz ofiarą phishingu
Jeśli podejrzewasz, że Twoje dane zostały przejęte, działaj natychmiast.
Najważniejsze kroki:
• przenieś kryptowaluty na nowy portfel
• odwołaj uprawnienia smart kontraktów
• zmień hasła do giełd
• sprawdź czy komputer nie jest zainfekowany
Im szybciej zareagujesz, tym większa szansa na uratowanie części środków.
🔐 Zobacz także: Bezpieczeństwo kryptowalut – kompletny poradnik
Phishing to tylko jeden z wielu sposobów kradzieży kryptowalut. W naszym kompletnym poradniku znajdziesz również informacje o portfelach sprzętowych, seed phrase, przechowywaniu kryptowalut oraz najczęstszych błędach użytkowników.
Przejdź do poradnika bezpieczeństwa →Największe phishingi w historii kryptowalut
Phishing w świecie kryptowalut nie jest nowym zjawiskiem. W ciągu ostatnich lat wiele dużych projektów oraz giełd było wykorzystywanych przez oszustów do wyłudzania kryptowalut od użytkowników.
Poniżej kilka najbardziej znanych przypadków.
Ledger phishing – wyciek danych użytkowników
Jednym z najgłośniejszych przypadków był phishing związany z producentem portfeli sprzętowych Ledger.
Po wycieku bazy danych klientów w 2020 roku oszuści zaczęli wysyłać do użytkowników fałszywe maile oraz SMS-y.
W wiadomościach informowano o rzekomym problemie bezpieczeństwa i proszono o:
• podanie seed phrase
• instalację „aktualizacji portfela”
• wejście na fałszywą stronę Ledger
Wiele osób straciło w ten sposób kryptowaluty.
OpenSea phishing – kradzież NFT
W 2022 roku pojawiła się duża fala phishingu związana z platformą NFT OpenSea.
Użytkownicy otrzymywali wiadomości o konieczności „aktualizacji smart kontraktu”.
Po podpisaniu transakcji oszust przejmował NFT znajdujące się w portfelu.
W ten sposób skradziono NFT warte setki tysięcy dolarów.
Fake airdropy kryptowalut
Fałszywe airdropy są jedną z najczęstszych metod phishingu.
Schemat wygląda zazwyczaj tak:
• pojawia się informacja o darmowych tokenach
• użytkownik musi podłączyć portfel
• podpisuje transakcję
W rzeczywistości podpisywany jest smart kontrakt dający oszustowi dostęp do tokenów w portfelu.
Takie oszustwa pojawiały się m.in. w projektach:
• Uniswap
• Arbitrum
• Aptos
• Blur
• zkSync
Fałszywe strony giełd kryptowalut i portfeli
Częstym phishingiem są strony wyglądające identycznie jak:
• Binance
• Coinbase
• MetaMask
• Trust Wallet
Użytkownik trafia na taką stronę np. z reklamy Google lub z linku w mediach społecznościowych.
Po wpisaniu danych logowania konto trafia w ręce oszusta.
Fake support na Telegramie i Discordzie
W wielu społecznościach kryptowalutowych pojawiają się osoby podszywające się pod administratorów lub support projektu.
Scenariusz wygląda podobnie:
• użytkownik zadaje pytanie na Telegramie lub Discordzie
• oszust pisze prywatną wiadomość
• wysyła link do „strony pomocy”
Na tej stronie użytkownik jest proszony o podanie seed phrase lub podpisanie transakcji.
Malware podmieniający adres portfela
Jednym z bardziej zaawansowanych ataków jest malware, który monitoruje schowek systemowy.
Gdy użytkownik kopiuje adres portfela kryptowalut, złośliwe oprogramowanie podmienia go na adres należący do oszusta.
Jeśli użytkownik nie sprawdzi dokładnie adresu przed wysłaniem transakcji, kryptowaluty trafiają do atakującego.
„Telefony z blockchain” i fałszywe aplikacje
W przeszłości pojawiały się również fałszywe aplikacje portfeli kryptowalut.
Oszustwa polegały na publikowaniu aplikacji w sklepach:
• Google Play
• App Store
które wyglądały jak oficjalne aplikacje portfeli kryptowalut.
Po instalacji aplikacja prosiła o wpisanie seed phrase.
Jak sprawdzić czy strona kryptowalut jest phishingiem w 10 sekund
Wiele phishingów kryptowalut działa dlatego, że użytkownicy nie sprawdzają dokładnie strony, na którą trafiają. Oszuści potrafią tworzyć strony wyglądające niemal identycznie jak oficjalne strony giełd, portfeli czy projektów DeFi.
Istnieje jednak kilka prostych kroków, które pozwalają bardzo szybko sprawdzić, czy dana strona może być phishingiem.
1. Sprawdź dokładnie adres strony
Najczęstszy phishing polega na użyciu adresu, który wygląda prawie identycznie jak oryginalny.
Przykłady:
• binance-login.com
• metamask-support.net
• ledger-wallet-security.io
Na pierwszy rzut oka mogą wyglądać wiarygodnie, ale nie są oficjalnymi stronami.
Dlatego zawsze sprawdzaj dokładnie adres URL w pasku przeglądarki.
Najbezpieczniejszą metodą jest zapisywanie oficjalnych stron w zakładkach i korzystanie tylko z nich.
2. Nie klikaj linków z reklam
Phishing kryptowalut bardzo często pojawia się w reklamach Google.
Oszust może wykupić reklamę prowadzącą do strony wyglądającej jak:
• Binance
• MetaMask
• Ledger
• Trust Wallet
Użytkownik wpisuje nazwę projektu w Google, klika pierwszą reklamę i trafia na stronę phishingową.
Dlatego najlepiej unikać klikania reklam i wchodzić na strony z zapisanych zakładek.
3. Strona prosi o seed phrase
To jeden z najważniejszych sygnałów ostrzegawczych.
Jeśli strona internetowa prosi o:
• seed phrase
• klucz prywatny
• pełny dostęp do portfela
to prawie na pewno jest to próba oszustwa.
Żaden prawdziwy projekt kryptowalut nigdy nie powinien prosić o seed phrase.
4. Presja czasu i obietnica darmowych pieniędzy
Phishing często wykorzystuje emocje użytkowników.
Przykłady komunikatów:
• „Masz tylko 10 minut na odebranie airdropa”
• „Twoje konto zostanie zablokowane”
• „Odbierz darmowe tokeny teraz”
Tego typu komunikaty mają zmusić użytkownika do szybkiego działania bez sprawdzenia strony.
5. Sprawdź domenę projektu
Jeśli masz wątpliwości, możesz sprawdzić oficjalną stronę projektu w jego mediach społecznościowych.
Najlepiej sprawdzić:
• oficjalny Twitter (X) projektu
• GitHub projektu
• stronę w CoinGecko lub CoinMarketCap
Tam zazwyczaj znajduje się prawidłowy link do strony.
Szybka checklista bezpieczeństwa
Zanim podłączysz portfel lub zalogujesz się na stronie kryptowalut, sprawdź:
• czy adres strony jest poprawny
• czy nie trafiłeś na stronę z reklamy
• czy strona nie prosi o seed phrase
• czy projekt jest oficjalny
Te kilka sekund sprawdzenia może uchronić Cię przed utratą kryptowalut.
Wniosek
Większość phishingów kryptowalut wykorzystuje te same schematy psychologiczne:
• presja czasu
• obietnica darmowych pieniędzy
• podszywanie się pod oficjalne projekty
Dlatego najważniejszą zasadą bezpieczeństwa pozostaje:
nigdy nie podawaj seed phrase i zawsze dokładnie sprawdzaj strony oraz transakcje.
Podsumowanie
Phishing jest jednym z najczęstszych powodów utraty kryptowalut.
Oszustwa mogą przybierać różne formy – fałszywe strony, wiadomości prywatne, reklamy lub rzekome airdropy.
Najlepszą ochroną jest połączenie kilku zasad bezpieczeństwa:
• korzystanie z portfela sprzętowego
• przechowywanie seed phrase offline
• sprawdzanie adresów stron
• ostrożność przy podpisywaniu transakcji
Dzięki temu można znacząco zmniejszyć ryzyko utraty kryptowalut.
Najczęściej zadawane pytania – phishing kryptowalut
Czy phishing kryptowalut jest częsty?
Tak. Phishing jest jedną z najczęstszych metod kradzieży kryptowalut. Oszuści tworzą fałszywe strony giełd, portfeli lub projektów DeFi i próbują wyłudzić seed phrase, dane logowania lub podpisanie złośliwej transakcji.
Czy ktoś może ukraść kryptowaluty bez seed phrase?
Tak. W niektórych przypadkach wystarczy podpisanie złośliwego smart kontraktu. Może on dać oszustowi dostęp do tokenów znajdujących się w portfelu użytkownika.
Czy portfel sprzętowy chroni przed phishingiem?
Portfel sprzętowy znacznie zwiększa bezpieczeństwo, ponieważ klucze prywatne są przechowywane offline. Jednak użytkownik nadal musi uważać na fałszywe strony oraz podpisywanie podejrzanych transakcji.
Jak sprawdzić czy strona giełdy jest prawdziwa?
Najlepiej zapisać oficjalną stronę giełdy lub portfela w zakładkach przeglądarki. Nie należy klikać linków z reklam, wiadomości prywatnych ani maili, które mogą prowadzić do stron phishingowych.
Co zrobić jeśli podałem seed phrase na fałszywej stronie?
Należy natychmiast przenieść kryptowaluty na nowy portfel z nową seed phrase. Stary portfel należy uznać za przejęty przez osoby trzecie.
Przeczytaj również
⚠️ Błędy użytkowników Najczęstsze błędy użytkowników kryptowalut – jak nie stracić swoich środków Sprawdź jakie błędy najczęściej prowadzą do utraty kryptowalut oraz jak ich unikać podczas korzystania z giełd i portfeli. Czytaj poradnik → | 🔁 Transfer krypto Jak przenieść kryptowaluty z giełdy na portfel Zobacz jak krok po kroku bezpiecznie przenieść kryptowaluty z giełdy na portfel sprzętowy oraz uniknąć kosztownych błędów. Czytaj poradnik → | 🔐 Portfel sprzętowy Jak skonfigurować portfel sprzętowy krok po kroku Dowiedz się jak poprawnie skonfigurować hardware wallet oraz jak bezpiecznie zapisać seed phrase podczas pierwszego uruchomienia portfela. Czytaj poradnik → |
🔐 Centrum wiedzy o bezpieczeństwie kryptowalut
Jeśli chcesz lepiej zrozumieć jak chronić swoje kryptowaluty, sprawdź kompletny poradnik bezpieczeństwa. Znajdziesz tam artykuły o portfelach sprzętowych, seed phrase, phishingu, scamach oraz najczęstszych błędach użytkowników kryptowalut.
Przejdź do poradnika bezpieczeństwa →
Szukasz premii za założenie konta bankowego? Sprawdź aktualne promocje bankowe, porównaj bonusy dla nowych klientów i zobacz, gdzie możesz zgarnąć dodatkową gotówkę, vouchery lub inne korzyści.
- premie gotówkowe
- promocje dla nowych klientów
- porównanie banków
- jeden ranking w jednym miejscu
Poniżej znajdziesz narzędzia, aplikacje i rozwiązania, z których sam korzystam lub które polecam w materiałach na blogu i w mediach społecznościowych. Część linków może być linkami partnerskimi.
Aktualne promocje banków w Polsce. Sprawdź gdzie możesz zgarnąć premie za założenie konta.
Dołącz do społeczności
Jeśli interesują Cię kryptowaluty, bezpieczeństwo cyfrowe oraz praktyczne sposoby działania w świecie finansów online, dołącz do społeczności HajsoHolicy i bądź na bieżąco z nowymi poradnikami, analizami oraz materiałami edukacyjnymi.
Znajdź nas w Social media
REKLAMA

Dzięki współpracy marketingowej, wymieniając środki w kantorach Cashify z kodem HAJSOHOLICY, możesz otrzymać zniżkę.

Treści publikowane na kanale YouTube Marek Porwol oraz artykuły, teksty, nagrania audio i video dostępne w domenie i subdomenach marekporwol.pl mają wyłącznie charakter informacyjno-edukacyjny.
Materiały te nie stanowią rekomendacji ani porady inwestycyjnej w rozumieniu obowiązujących przepisów prawa.
Prezentowane treści są wyrazem moich osobistych opinii i doświadczeń. Nie stanowią porady finansowej, inwestycyjnej ani podatkowej.
Żadna z przedstawionych metod, strategii czy narzędzi nie daje gwarancji osiągnięcia zysku ani odzyskania zainwestowanych środków.
Każdą decyzję finansową podejmujesz na własną odpowiedzialność po przeprowadzeniu własnej analizy.