Phishing Google 2026. Prawdziwy e-mail od Google może być oszustwem!
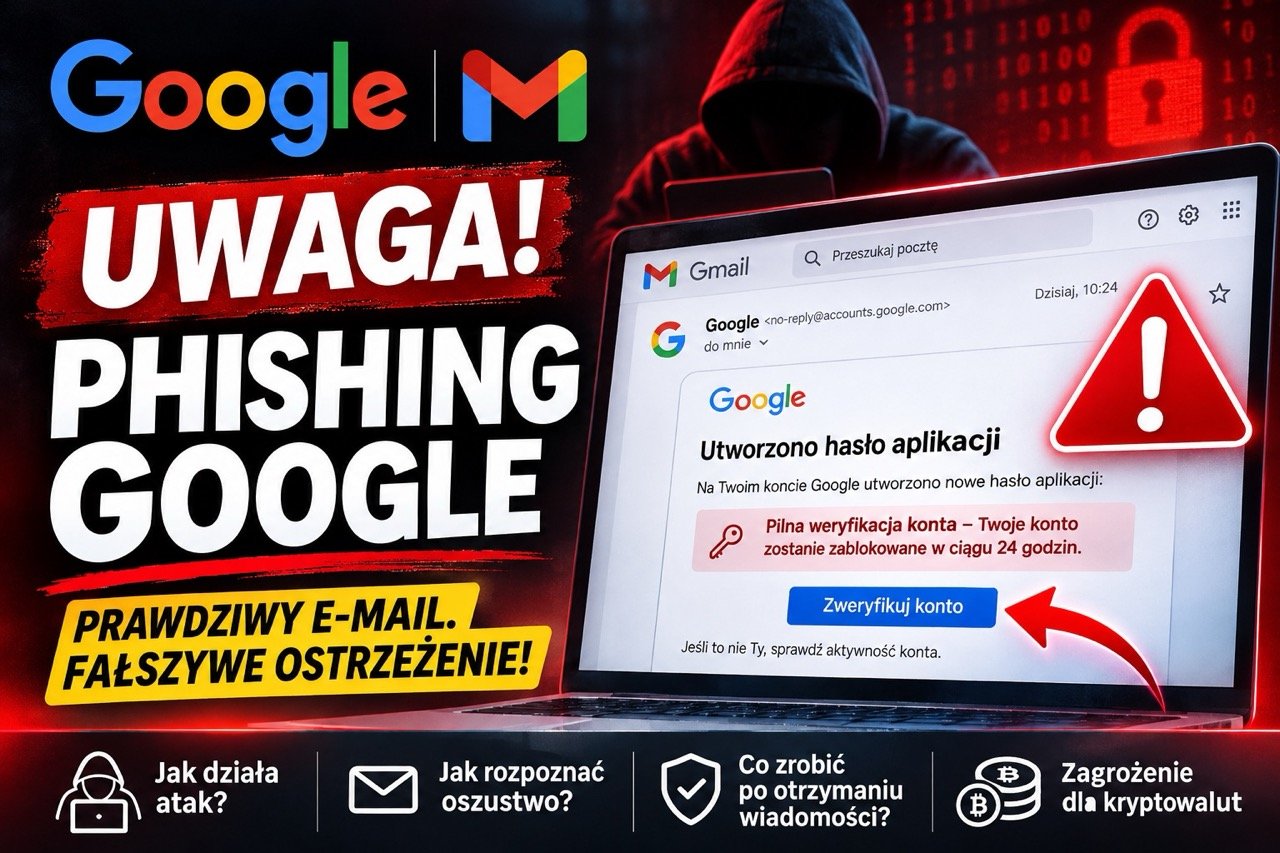
Otrzymujesz wiadomość z prawdziwego adresu Google. Powiadomienie wygląda wiarygodnie, a zabezpieczenia poczty mogą potwierdzać autentyczność nadawcy. Mimo to jego treść może być elementem oszustwa. Cyberprzestępcy znaleźli sposób na wykorzystanie oficjalnych powiadomień Google do phishingu. Wystarczy odpowiednio przygotowane konto, adres odzyskiwania i nazwa hasła aplikacji.
Nie chodzi o zwykły fałszywy e-mail, w którym oszust podszywa się pod Google. Tym razem przestępcy wykorzystują rzeczywistą funkcję usługi, aby to Google dostarczyło odbiorcy przygotowaną przez nich treść.
Mechanizm został opisany między innymi przez szwajcarskie Narodowe Centrum Cyberbezpieczeństwa (NCSC) 22 września 2026 roku oraz Uniwersytet Michigan 6 października 2026 roku.
Jeżeli otrzymasz nieoczekiwane ostrzeżenie od Google, nie klikaj podejrzanych linków, nie dzwoń pod podane numery i nie wpisuj hasła na stronie wskazanej w wiadomości. Najpierw samodzielnie sprawdź bezpieczeństwo konta.
1. Jak działa phishing Google wykorzystujący hasła aplikacji?
Cały atak opiera się na funkcjach, które Google udostępnia swoim użytkownikom. Przestępca nie musi włamywać się do serwerów Google ani znać hasła ofiary, aby rozpocząć oszustwo.
Zakłada nowe konto, nad którym ma pełną kontrolę. To nie jest konto ofiary.
W ustawieniach konta wskazuje cudzy adres jako recovery email. W ten sposób może doprowadzić do wysłania na niego powiadomień dotyczących konta kontrolowanego przez oszusta.
W polu nazwy hasła aplikacji umieszcza tekst sugerujący zagrożenie, pilną weryfikację konta, fałszywą płatność lub kontakt z pomocą techniczną.
System może umieścić nazwę hasła aplikacji w automatycznej wiadomości bezpieczeństwa. W efekcie odbiorca widzi prawdziwe powiadomienie zawierające treść przestępcy.
Oszuści próbują nakłonić ją do telefonu, otwarcia fałszywej strony lub przekazania danych. W niektórych przypadkach po wiadomości następuje telefon od rzekomego pracownika Google.
Jeżeli użytkownik poda dane logowania, kod weryfikacyjny lub zaakceptuje nieautoryzowane działanie, przestępcy mogą uzyskać dostęp do jego konta.
Hasło aplikacji tworzone na koncie przestępcy służy początkowo do wygenerowania wiarygodnego powiadomienia. Nie daje samo w sobie dostępu do konta ofiary. Dopiero skuteczny phishing może umożliwić przestępcy przejęcie konta i ewentualne utworzenie kolejnych metod dostępu.
2. Dlaczego wiadomość od Google może wyglądać całkowicie wiarygodnie?
W klasycznym phishingu przestępcy często wykorzystują domeny podobne do oryginalnych, podrobione logotypy lub fałszywe adresy nadawców.
W tym przypadku sytuacja jest inna. Wiadomość może zostać wygenerowana przez prawdziwe systemy Google. Jej uwierzytelnienie techniczne nie musi więc budzić zastrzeżeń.
To oznacza, że nawet prawidłowy wynik DKIM lub DMARC nie stanowi gwarancji bezpieczeństwa treści.
DKIM pozwala sprawdzić podpis kryptograficzny wiadomości, a DMARC pomaga ocenić zgodność uwierzytelnienia z domeną nadawcy. Żaden z tych mechanizmów nie sprawdza jednak, czy komunikat umieszczony w legalnym powiadomieniu jest prawdziwy.
Dlatego wiadomość może przejść filtry pocztowe, a mimo to stanowić element oszustwa.
3. To nie teoria. Takie ataki zostały już udokumentowane
Przypadek ze Szwajcarii, wrzesień 2026
22 września 2026 roku szwajcarskie NCSC opublikowało opis ataków, w których przestępcy wykorzystywali prawdziwe wiadomości Google, a następnie telefonowali do potencjalnych ofiar.
Rozmówcy podszywali się pod pracowników pomocy technicznej i przekonywali, że konto jest zagrożone. Kierowali użytkowników na fałszywe strony logowania przygotowane z wykorzystaniem Google Sites.
W jednym z opisanych przypadków po przejęciu danych przestępcy uzyskali dostęp do konta i skonfigurowali dodatkowy mechanizm pozwalający na synchronizację poczty i kontaktów.
Źródło: Szwajcarskie NCSC, 22.09.2026.
Fałszywa płatność za McAfee, październik 2026
6 października 2026 roku Uniwersytet Michigan ostrzegł przed kampanią, w której przestępcy umieścili w nazwie hasła aplikacji informację o rzekomej płatności 399 USD za oprogramowanie McAfee.
Wiadomość zawierała numer telefonu do fałszywej obsługi klienta. Celem było nakłonienie odbiorcy do rozmowy z oszustami.
Nie było to potwierdzenie faktycznego obciążenia rachunku. Był to komunikat przygotowany przez przestępców.
Źródło: University of Michigan Safe Computing, 06.10.2026.
4. Jak rozpoznać fałszywe ostrzeżenie Google?
Nie istnieje jeden szczegół, który zawsze zdradza ten rodzaj oszustwa. Można jednak zwrócić uwagę na charakterystyczne sygnały.
- Nieoczekiwane powiadomienie: informacja o haśle aplikacji, którego nie tworzyłeś.
- Presja czasu: ostrzeżenie o zablokowaniu konta w ciągu kilku godzin.
- Numer telefonu: polecenie pilnego kontaktu z rzekomym działem bezpieczeństwa.
- Nietypowy link: żądanie zalogowania się na stronie wskazanej w treści komunikatu.
- Fałszywa płatność: informacja o zakupie lub subskrypcji, której nie rozpoznajesz.
- Prośba o kody: żądanie przekazania kodu SMS, kodu 2FA lub zatwierdzenia nieznanej próby logowania.
To, że adres zaczyna się od sites.google.com, nie oznacza, że formularz logowania jest oficjalny. Google Sites pozwala użytkownikom publikować własne strony. Oficjalne logowanie do konta Google powinno odbywać się przez accounts.google.com.
5. Co zrobić, jeśli otrzymasz taką wiadomość?
Jeżeli nie kliknąłeś podejrzanych linków i nie przekazałeś żadnych danych, samo otrzymanie wiadomości nie oznacza przejęcia Twojego konta.
- Nie klikaj podejrzanych linków ani przycisków.
- Nie dzwoń pod numer wskazany w wiadomości.
- Nie odpowiadaj na żądania podania hasła lub kodów.
- Otwórz samodzielnie ustawienia bezpieczeństwa Google.
- Sprawdź ostatnią aktywność, urządzenia i powiadomienia.
- Jeżeli wiadomość jest oszustwem, zgłoś ją jako phishing.
Nie trzeba automatycznie zmieniać hasła tylko dlatego, że przestępca podał Twój adres jako odzyskiwania na swoim koncie. To nie dowodzi, że zna Twoje hasło.
6. Co zrobić, jeśli kliknąłeś link lub podałeś hasło?
W takim przypadku nie warto zwlekać. Zakres działań zależy od tego, jakie informacje zostały przekazane.
Jeżeli tylko otworzyłeś stronę
Zamknij ją, nie pobieraj plików i nie przyznawaj żadnych uprawnień. Samo otwarcie strony nie oznacza automatycznie przejęcia konta, choć złośliwe strony mogą wykorzystywać również luki w oprogramowaniu.
Jeżeli podałeś hasło lub kod
- Z bezpiecznego urządzenia otwórz bezpośrednio accounts.google.com.
- Natychmiast zmień hasło.
- Sprawdź aktywne sesje i wyloguj nieznane urządzenia.
- Sprawdź metody odzyskiwania konta.
- Skontroluj hasła aplikacji i usuń nieznane wpisy.
- Sprawdź reguły przekazywania poczty i filtry Gmaila.
- Sprawdź aplikacje zewnętrzne mające dostęp do konta.
- Skontroluj konta finansowe powiązane z adresem e-mail.
Oficjalny poradnik: Jak zabezpieczyć przejęte konto Google?
Google informuje, że zmiana hasła konta powoduje unieważnienie jego haseł aplikacji. Jednak w udokumentowanym przez NCSC incydencie przestępcy utrzymywali dostęp również po zmianie hasła. Dlatego nie ograniczaj się do jednej czynności. Sprawdź sesje, urządzenia, hasła aplikacji, dostęp aplikacji zewnętrznych i przekazywanie poczty.
7. Dlaczego phishing Gmaila jest groźny dla posiadaczy kryptowalut?
Jeżeli inwestujesz w kryptowaluty, Twoja skrzynka pocztowa może być jednym z najważniejszych elementów całego systemu bezpieczeństwa.
Na Gmaila często trafiają potwierdzenia rejestracji na giełdach, powiadomienia o transakcjach, informacje o wypłatach i wiadomości związane z odzyskiwaniem dostępu.
Przejęcie poczty może ułatwić przestępcy identyfikację używanych platform i rozpoczęcie kolejnych prób oszustwa.
| Zagrożenie | Możliwy skutek |
|---|---|
| Dostęp do Gmaila | Odczytywanie wiadomości i informacji o kontach. |
| Resetowanie haseł | Próby odzyskania dostępu do innych usług. |
| Przechwytywanie wiadomości | Dostęp do części kodów i potwierdzeń e-mail. |
| Podszywanie się pod użytkownika | Próby manipulowania obsługą giełd i usług. |
| Frazy seed zapisane w poczcie | Ryzyko bezpośredniej kradzieży kryptowalut. |
Nie oznacza to, że przejęcie Gmaila automatycznie umożliwia wypłatę środków z giełdy. Dodatkowe zabezpieczenia, takie jak passkeys, klucze sprzętowe, uwierzytelnianie wieloskładnikowe i lista dozwolonych adresów wypłat, mogą znacząco utrudnić atak.
Portfel sprzętowy a przejęcie poczty
Jeżeli przechowujesz kryptowaluty na portfelu sprzętowym i prawidłowo zabezpieczyłeś frazę odzyskiwania, sam dostęp do Gmaila nie wystarczy do podpisania transakcji.
Problem pojawia się, gdy ktoś zapisuje seed w poczcie, na Dysku Google lub w innych usługach chmurowych.
Nie wysyłaj jej do siebie, nie fotografuj i nie przechowuj w niezaszyfrowanych dokumentach online. Kto pozna prawidłową frazę odzyskiwania, może uzyskać kontrolę nad kryptowalutami zabezpieczonymi tą frazą.
Jeżeli dopiero wybierasz sposób przechowywania kryptowalut, sprawdź mój ranking portfeli sprzętowych.
Warto też sprawdzić, jakie zabezpieczenia oferują poszczególne platformy. Na Hajsoholicy znajdziesz poradniki dotyczące bezpieczeństwa kryptowalut i giełd.
8. Jak skuteczniej zabezpieczyć konto Google?
Nie ma zabezpieczenia, które daje stuprocentową ochronę przed wszystkimi oszustwami. Można jednak znacząco ograniczyć ryzyko.
Stosuj unikalne hasło
Hasło do Gmaila nie powinno być wykorzystywane w żadnym innym serwisie. Najlepiej wygenerować je za pomocą menedżera haseł.
Korzystaj z passkeys lub fizycznych kluczy bezpieczeństwa
Nowoczesne metody uwierzytelniania odporne na phishing utrudniają przejęcie konta nawet wtedy, gdy użytkownik zostanie skierowany na fałszywą stronę.
Kontroluj metody odzyskiwania
Regularnie sprawdzaj numer telefonu, adres odzyskiwania oraz urządzenia powiązane z kontem.
Ogranicz dostęp aplikacji zewnętrznych
Nie udzielaj dostępu do Gmaila przypadkowym aplikacjom. Usuwaj integracje, z których już nie korzystasz.
Nie działaj pod presją
Oszuści często twierdzą, że konto zostanie zablokowane za kilka minut. Taka presja ma skłonić użytkownika do pominięcia podstawowych zasad bezpieczeństwa.
9. Phishing Google 2026. Najczęstsze pytania
Czy prawdziwy e-mail od Google może być phishingiem?
Tak. Oszuści mogą wykorzystywać autentyczne powiadomienia generowane przez Google, umieszczając w nich manipulacyjną treść. Sam fakt prawidłowego uwierzytelnienia wiadomości nie potwierdza wiarygodności komunikatu.
Czy otrzymanie takiego e-maila oznacza włamanie?
Nie. Przestępca może podać Twój adres jako adres odzyskiwania własnego konta Google. Samo otrzymanie powiadomienia nie dowodzi przejęcia Twojego konta.
Co to jest Google App Password?
Hasło aplikacji to specjalny kod dostępu przeznaczony dla niektórych aplikacji lub urządzeń, które nie obsługują nowoczesnych metod logowania. Funkcja nie jest dostępna w każdej konfiguracji konta.
Czy włączenie 2FA wystarczy?
Uwierzytelnianie dwuskładnikowe znacznie poprawia bezpieczeństwo, ale nie eliminuje wszystkich zagrożeń. Użytkownik może zostać nakłoniony do podania kodu lub zatwierdzenia nieautoryzowanego działania. Passkeys i fizyczne klucze bezpieczeństwa oferują silniejszą ochronę przed typowymi atakami phishingowymi.
Czy strony sites.google.com są bezpieczne?
To prawdziwa usługa Google, ale publikowane w niej strony mogą być tworzone przez osoby trzecie. Sama domena nie gwarantuje, że konkretna strona jest uczciwa.
Czy zmiana hasła usuwa hasła aplikacji?
Według dokumentacji Google zmiana hasła konta powoduje unieważnienie haseł aplikacji. Po podejrzeniu przejęcia należy jednak sprawdzić również sesje, urządzenia, integracje i ustawienia poczty.
10. Podsumowanie. Nie ufaj wiadomości tylko dlatego, że pochodzi od Google
Przestępcy coraz częściej nie próbują jedynie imitować znanych firm. Zamiast tego wykorzystują prawdziwe funkcje popularnych usług, aby uwiarygodnić własne oszustwa.
W opisanym przypadku nie muszą włamywać się do Google. Wystarczy, że wykorzystają mechanizm automatycznych powiadomień i przekonają odbiorcę do wykonania niebezpiecznej czynności.
Dlatego zawsze sprawdzaj nie tylko nadawcę wiadomości, ale również jej treść, kontekst i to, czego ktoś od Ciebie oczekuje.
Jeżeli korzystasz z giełd kryptowalut, bankowości internetowej lub innych usług finansowych, traktuj bezpieczeństwo głównego adresu e-mail równie poważnie jak bezpieczeństwo samych pieniędzy.
Chcesz wiedzieć więcej o bezpieczeństwie kryptowalut?
Dołącz do społeczności Hajsoholicy. Rozmawiamy o zagrożeniach, giełdach, portfelach kryptowalutowych i sposobach ochrony kapitału.
DOŁĄCZ DO HAJSOHOLICYŹródła i dodatkowe informacje
Aktualizacja: 10 listopada 2026 r. Artykuł ma charakter edukacyjny i opisuje udokumentowane metody phishingu oraz zalecenia bezpieczeństwa.